Thứ bảo vệ nhà máy nước suốt mấy chục năm không phải tường lửa — mà là việc đọc hiểu thiết bị quá khó. Rào cản đó vừa biến mất.
REA đi từ dưới 10.000 lên hơn 445.000 sao GitHub trong khoảng một tháng. Dân mạng kể về phần mềm bị copy và game bị bẻ khoá, nhưng câu chuyện đáng lo hơn nằm ở nhà máy nước, trạm biến áp và dây chuyền sản xuất. Bài này dựa trên phân tích của Dragos — gồm cả mục họ tự dựng để bác lại chính những lời đồn đang lan. Kèm bốn biểu đồ từ nguồn gốc.
Em mở bài bằng câu đầu tiên trong bài phân tích của Dragos, vì em chưa thấy ai tóm tắt vấn đề gọn hơn thế. Em dịch nguyên văn:
"Suốt nhiều thập kỷ, biện pháp an ninh hiệu quả nhất trong rất nhiều môi trường công nghiệp không phải là tường lửa. Nó là việc dịch ngược một bộ điều khiển PLC là công việc khó, khổ sở, tốn kém, mà chỉ vài trăm người trên hành tinh này làm giỏi. Chẳng ai viết biện pháp đó vào quy định cả — nó đơn giản là bản chất của vấn đề."
Giờ thì có REA, viết tắt của Reverse Engineer Anything — dịch ngược bất cứ thứ gì. Và theo Dragos, "gần như bất kỳ ai có bàn phím và kết nối internet đều dùng được."
Mấy hôm nay em thấy dân mạng kể chuyện này chủ yếu qua chuyện phần mềm bị sao chép và game bị bẻ khoá. Em sẽ nói về chuyện đó ở mục 5, kèm vài thứ ít người nhắc. Nhưng phần đáng lo hơn nhiều — và là lý do một công ty an ninh công nghiệp phải lên tiếng — nằm ở nhà máy nước, trạm biến áp và dây chuyền sản xuất.
1. REA là gì
Nói ngắn gọn: REA là công cụ mã nguồn mở, giấy phép MIT, công bố lần đầu trên GitHub tháng 4/2026. Nó không phải một phần mềm dịch ngược mới. Nó là thứ cho phép một AI agent lập trình điều khiển các công cụ dịch ngược đã có sẵn — Ghidra, IDA — rồi báo cáo lại những gì tìm được, không cần mã nguồn.
Nó cài từ npm, chạy như một máy chủ MCP, nên Claude Code, Cursor, Codex gọi thẳng được. Nó xử lý firmware, bản ghi gói tin mạng, file thực thi gốc, ứng dụng Android, thư viện .NET và cả trang web. Và quan trọng: nó đưa kèm bằng chứng cho từng kết luận.
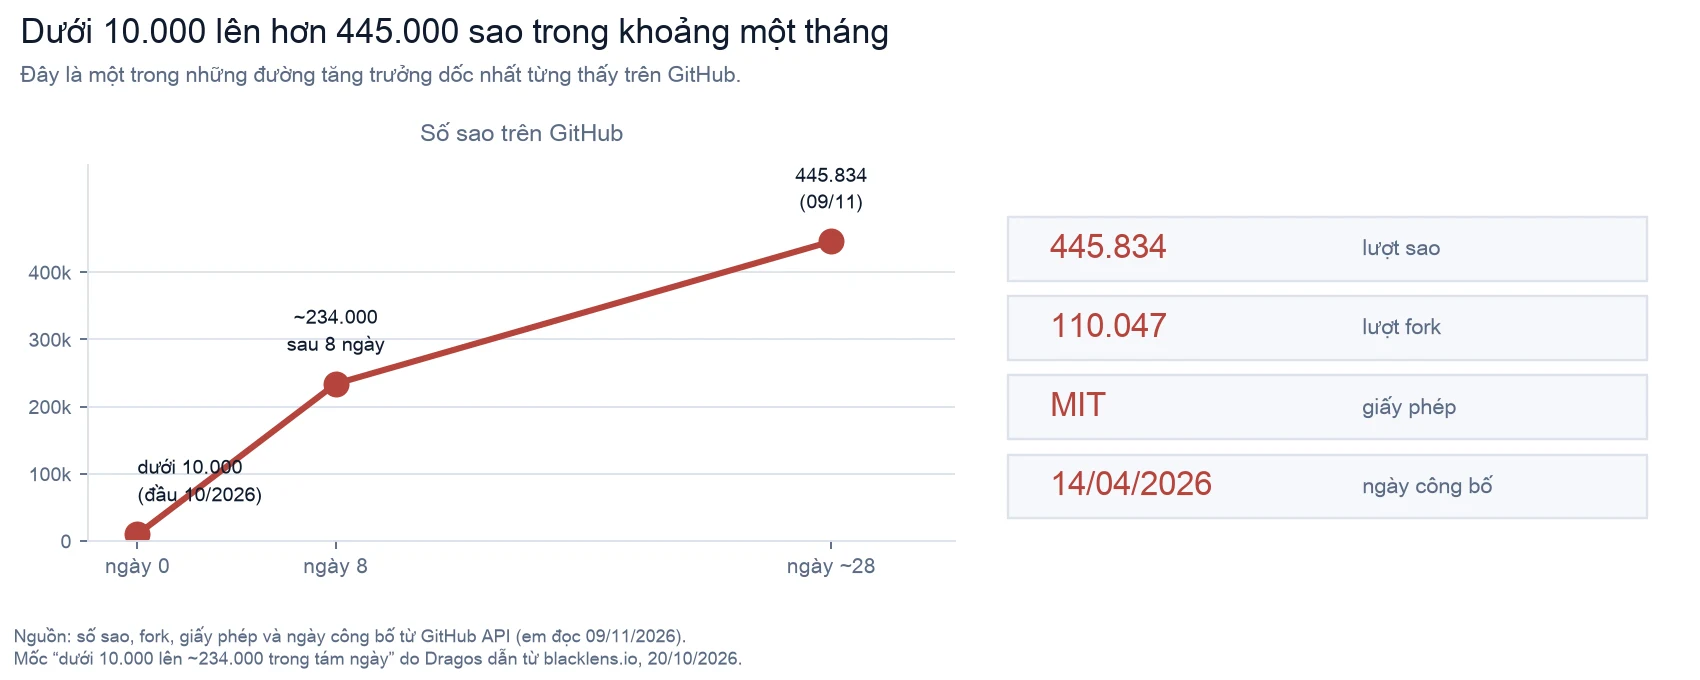
Tốc độ lan của nó mới là chuyện khó tin. Theo số Dragos dẫn: dưới 10.000 sao lên khoảng 234.000 chỉ trong tám ngày hồi tháng 10. Em tự vào API của GitHub kiểm lúc viết bài: 445.834 sao, 110.047 lượt fork.
Để so sánh, bài em viết chiều nay về DeepSeek Harness — dự án đang được coi là hiện tượng — có 276.962 sao sau gần ba tháng.
Và Dragos nói một câu rất công bằng mà em muốn giữ nguyên:
"Nói cho công bằng với REA, bản thân công cụ không phải là vấn đề. Vấn đề là nó được dùng thế nào, và bởi ai."
2. Năm điều đang được kể, và điều người làm nghề thực sự thấy
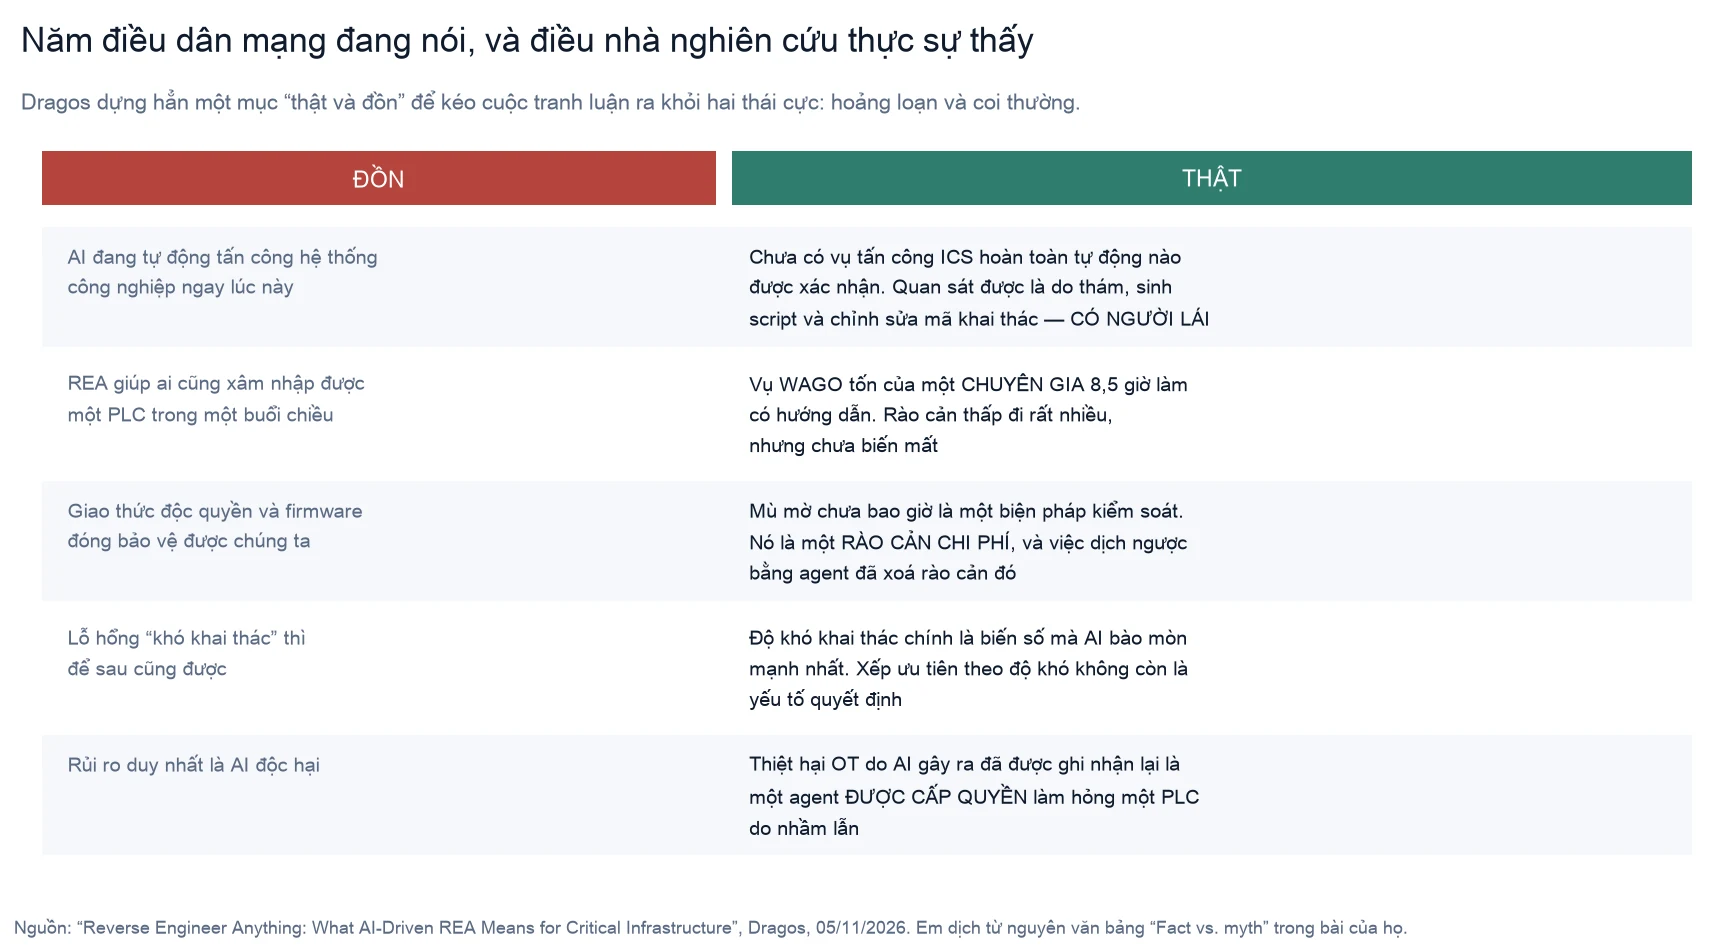
Đây là phần em quý nhất trong bài của Dragos, vì họ chủ động dựng một mục để kéo cuộc tranh luận ra khỏi hai thái cực: một bên hoảng loạn "AI sắp đánh sập lưới điện", một bên coi thường "chỉ là thổi phồng". Họ viết: cả hai đều sai.
Ba chỗ em nghĩ quan trọng nhất:
"AI đang tự động tấn công hệ thống công nghiệp ngay lúc này." Dragos: chưa có vụ tấn công ICS hoàn toàn tự động nào được xác nhận. Thứ quan sát được là do thám, sinh script và chỉnh sửa mã khai thác — có người lái.
"REA giúp ai cũng xâm nhập được một PLC trong một buổi chiều." Vụ thử nghiệm thật tốn của một chuyên gia 8,5 giờ làm có hướng dẫn. Dragos viết: "Rào cản thấp đi đáng kể, nhưng chưa biến mất."
"Rủi ro duy nhất là AI độc hại." Và đây là câu làm em phải đọc lại hai lần: "Thiệt hại OT do AI gây ra đã được ghi nhận lại là một agent được cấp quyền làm hỏng một PLC do nhầm lẫn."
Tức là thiết bị công nghiệp đầu tiên bị AI phá hỏng trong ghi nhận không phải do kẻ tấn công. Nó do một agent đang làm việc hợp pháp, ghi nhầm vào bộ nhớ flash.
3. Chuyện đã xảy ra thật, từ trước khi REA nổi tiếng
Phần này em nghĩ cần nhất, vì nó cho thấy đây không phải nỗi lo giả định.
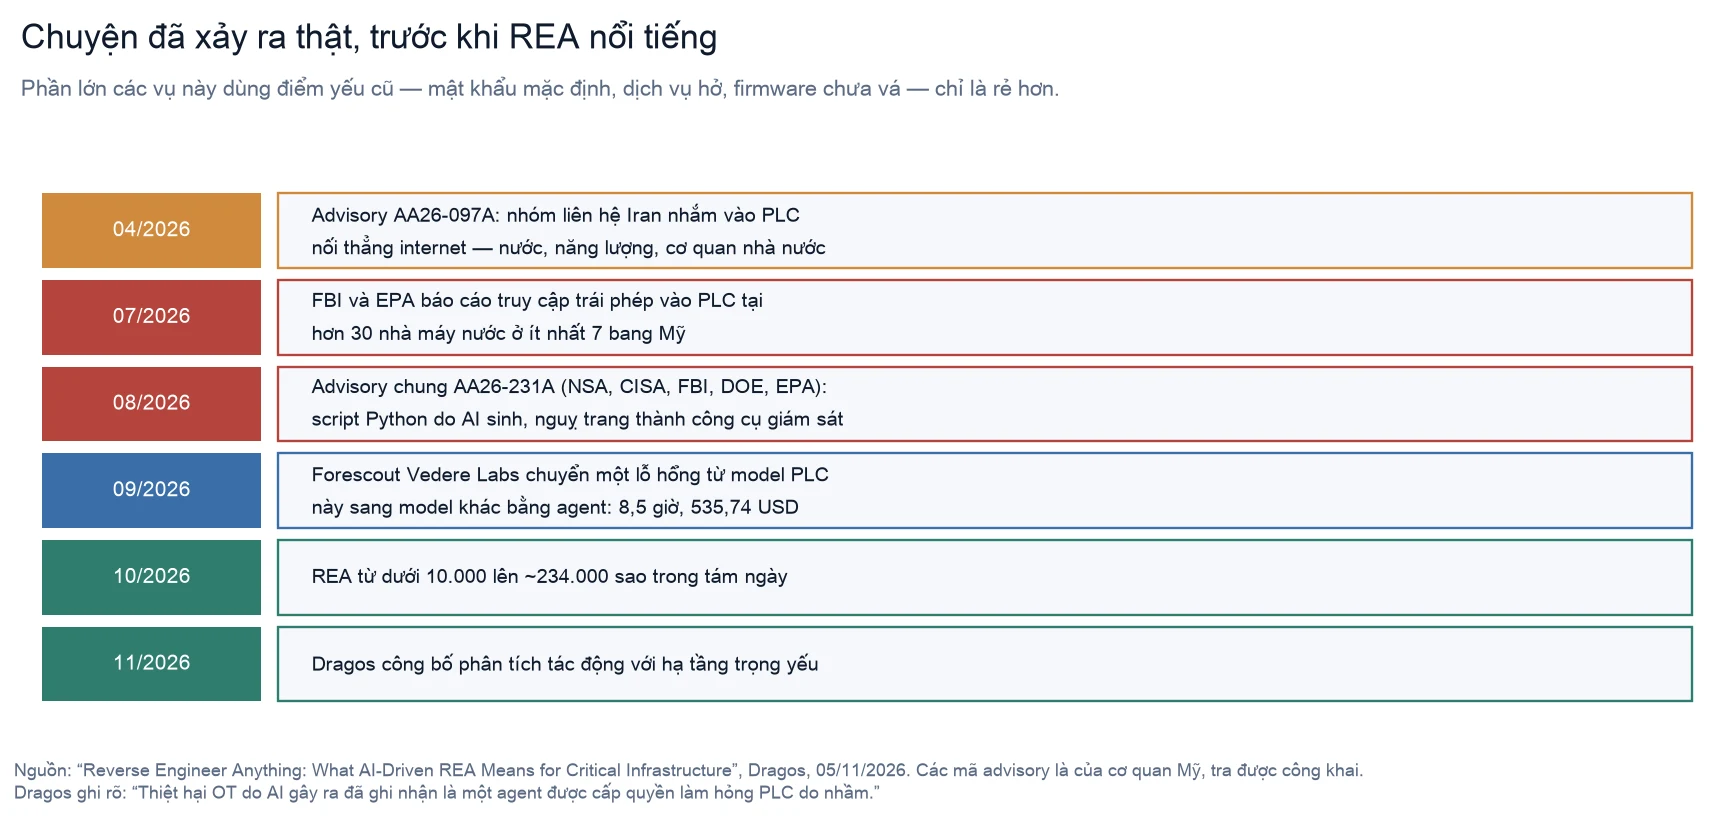
- Tháng 4/2026 — cảnh báo AA26-097A về các nhóm liên hệ với Iran nhắm vào PLC nối thẳng internet, tại các cơ sở nước, năng lượng và cơ quan nhà nước.
- Tháng 7/2026 — FBI và EPA báo cáo truy cập trái phép vào PLC tại hơn 30 nhà máy nước ở ít nhất 7 bang. Người vận hành bị khoá khỏi hệ thống điều khiển; địa chỉ IP bị đổi từ xa.
- Tháng 8/2026 — cảnh báo chung AA26-231A của NSA, CISA, FBI, DOE và EPA: script Python do AI sinh ra, nguỵ trang thành công cụ giám sát, dùng để tấn công các PLC Siemens S7 đang hở ra internet.
- Tháng 9/2026 — Forescout Vedere Labs dùng agent điều khiển Ghidra để chuyển một lỗ hổng từ model PLC này sang model khác: 8,5 giờ và 535,74 đô la để chạy được mã; các payload theo sau chỉ mất 12 phút. Một lần thử sau đó làm hỏng hẳn chiếc PLC.
Dragos tổng kết: "Hãy để ý rằng thứ AI làm được là khiến các điểm yếu cũ — mật khẩu mặc định, dịch vụ hở ra ngoài, firmware chưa vá — rẻ hơn để khai thác, ở quy mô lớn hơn."
Và con số em thấy nặng nhất cả bài, Dragos dẫn từ Cogent Research: thời gian trung bình để phát triển một mã khai thác giảm từ 125,3 ngày (tháng 1/2025) xuống 0,5 ngày (tháng 4/2026).
Từ bốn tháng xuống nửa ngày.
4. Vì sao chuyện này chạm tới người Việt Nam bình thường
Dragos xếp hạng mức độ ảnh hưởng theo 16 nhóm hạ tầng trọng yếu. Nhóm cao nhất gồm: nước và xử lý nước thải, năng lượng, sản xuất trọng yếu, hoá chất.
Lý do rất đời: những nơi này đầy thiết bị nhúng sống rất lâu — chục năm, hai chục năm — firmware dùng chung cho cả dòng sản phẩm, và đội an ninh thường là "một người, kiêm luôn trực hỗ trợ kỹ thuật."
Và có một câu em muốn anh chị nhớ:
"Một linh kiện duy nhất đọc được, chẳng hạn một bộ xử lý mạng trong hệ điều hành nhúng, có thể phơi bày cả chục ngành cùng lúc."
Trong vụ WAGO, hãng liệt kê 19 model bị ảnh hưởng mà chưa có bản cập nhật. Chỉ tổ chức nào biết rõ bên trong thiết bị của mình có linh kiện gì mới tìm được hết số máy dính.
5. Còn chuyện phần mềm bị copy và game bị bẻ khoá
Em không né chuyện này, nhưng em phải nói ba điều mà phần lớn bài viết đang lan truyền bỏ qua.
Thứ nhất, chính dự án REA cấm việc đó. Em đọc file DISCLAIMER.md của họ. Dự án nói rõ là không hỗ trợ và sẽ không giúp với:
"...vượt qua DRM, cơ chế kiểm tra bản quyền, hệ thống chống gian lận hay các biện pháp bảo vệ kỹ thuật khác; phát triển cheat game hoặc can thiệp vào dịch vụ trực tuyến; ... sao chép phần mềm độc quyền hoặc tái tạo mã và tài nguyên được bảo hộ của nó; né tránh chính sách sử dụng hoặc biện pháp an toàn của các nhà cung cấp model AI..."
Và họ ghi thêm: "Những yêu cầu trợ giúp cho các mục đích trên sẽ bị đóng lại không trả lời, và có thể dẫn tới việc bị loại khỏi cộng đồng REA."
Trong README còn một dòng nữa: "Bản crack, khoá bị đánh cắp, chia sẻ khoá trái phép và việc vượt qua giới hạn bản quyền đều không được phép."
Thứ hai, công dụng hợp pháp mới là cái chính. Dự án liệt kê: nghiên cứu an ninh, phân tích mã độc và ứng cứu sự cố, nghiên cứu lỗ hổng và công bố có phối hợp, thi CTF và giáo dục, khả năng tương tác, bảo tồn phần mềm, gỡ lỗi và kiểm toán phần mềm mà anh sở hữu hoặc được phép xem.
Đó đều là những nghề có thật, và dịch ngược là kỹ năng nền tảng của ngành an ninh mạng — không có nó thì không ai phân tích được mã độc.
Thứ ba — và chỗ này em phải chỉnh lại cách nói "Anthropic chặn REA".
Chuyện có thật, nhưng không phải vậy. Theo các báo công nghệ, Anthropic thêm hai câu vào prompt của Claude Code trên Opus 5.5 để nó tránh dựng lại game của người khác, vì dùng Claude để vi phạm sở hữu trí tuệ là trái chính sách. Hệ quả mà người dùng phản ánh là model bắt đầu từ chối cả những việc dịch ngược bình thường — phân tích sự cố sập, gỡ lỗi, thậm chí phát triển công cụ chống gian lận.
Em vào đọc thẳng chính sách sử dụng của Anthropic, bản hiệu lực 12/11/2026. Nó viết:
"Mục này không cấm việc nghiên cứu an ninh, kiểm thử, hoặc phát triển công cụ được thực hiện trên các hệ thống bạn sở hữu hoặc vận hành, với sự cho phép của chủ sở hữu hệ thống, hoặc trong phạm vi một chương trình săn lỗi được uỷ quyền..."
Tức là chính sách cho phép. Thứ chặn người ta không phải điều khoản, mà là bộ phân loại trong sản phẩm.
Anh chị có thấy quen không? Đó đúng là chuyện em viết hôm qua: Hugging Face bị tấn công, đi điều tra thì bị chính guardrail của model thương mại chặn lại, vì nó không phân biệt nổi người ứng cứu với kẻ tấn công. Lần này nó không phân biệt nổi người gỡ lỗi với người bẻ khoá.
6. Sáu việc Dragos khuyên làm ngay
Phần này là lý do em viết bài, nên em để nguyên trọng lượng.
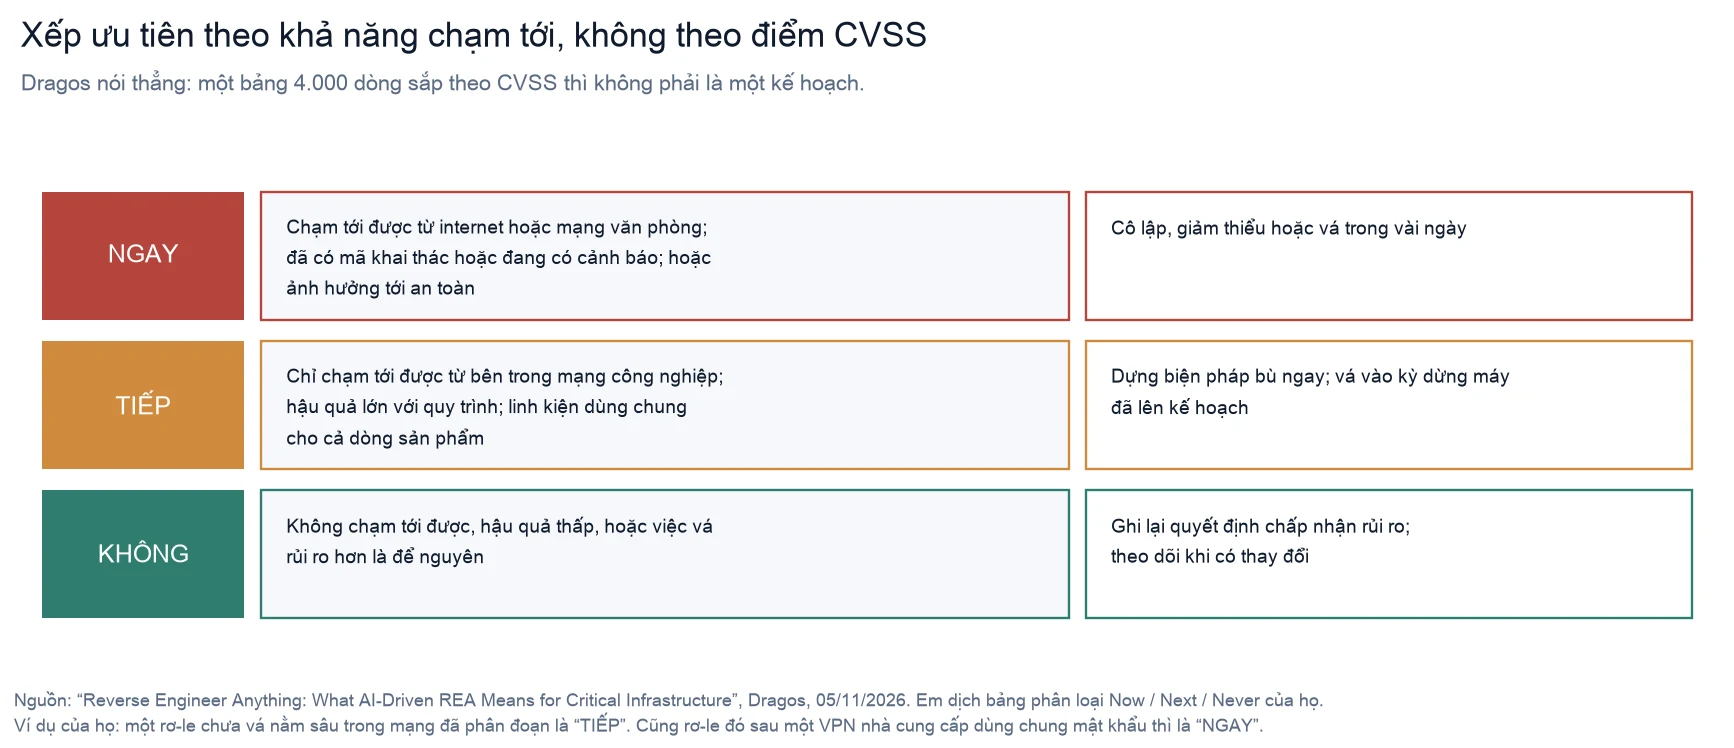
Xếp ưu tiên theo khả năng chạm tới, không theo điểm CVSS. Dragos nói thẳng: "một bảng 4.000 dòng sắp theo CVSS thì không phải là một kế hoạch." Ví dụ của họ rất rõ: một rơ-le chưa vá nằm sâu trong mạng đã phân đoạn là việc "TIẾP". Cũng chiếc rơ-le đó, nếu nằm sau một VPN nhà cung cấp dùng chung mật khẩu, thì là việc "NGAY".
Biết hành vi, đừng chỉ biết model. "Một bản kiểm kê ghi 'Siemens S7-1200, firmware 4.2' cho anh biết anh đã mua gì. Nó không cho anh biết bộ điều khiển đó nói chuyện với ai, ai nạp logic vào nó và từ đâu, hay thế nào là bình thường lúc 2 giờ sáng. AI của người khác đang tìm hiểu chuyện đó ngay lúc này."
Đặt chốt duyệt của con người trước các thao tác không thể hoàn tác — ghi firmware, ghi flash. Và Dragos nhấn: "Điều đó bao gồm cả agent AI của chính anh." Trong vụ WAGO, không kẻ tấn công nào phá chiếc PLC. Một agent được cấp quyền làm, chỉ vì một lệnh ghi flash sai. Một bước duyệt của con người đã cứu được nó.
Và một điểm sáng: mọi kỹ thuật trong danh sách của họ đều để lại dấu vết — trong lưu lượng mạng, trong thay đổi logic, trong hành vi của máy trạm kỹ thuật. Dragos viết: "Một script do AI viết thì vẫn phải nói chuyện với chiếc PLC."
7. Em nghĩ gì
Điều quan trọng nhất không phải REA. Nếu mai REA biến mất thì cũng không đổi gì, vì thứ đã thay đổi là chi phí. Mù mờ chưa bao giờ là một biện pháp bảo vệ — nó chỉ là một rào cản giá. Khi giá sập từ bốn tháng xuống nửa ngày, rào cản đó không còn. Câu em nghĩ đáng dán lên tường mọi phòng kỹ thuật là câu của Dragos: hãy lên kế hoạch như thể mọi thiết bị, mọi file nhị phân và mọi giao thức anh đang chạy đều đọc được — vì trên thực tế thì đúng là vậy.
Điều em thấy bị kể sai nhiều nhất là biến nó thành chuyện bẻ khoá game. Chuyện đó có thật và em không chối, nhưng nó là phần ồn ào nhất chứ không phải phần nặng nhất, và chính dự án REA cấm nó trong điều khoản. Trong khi đó 30 nhà máy nước bị truy cập trái phép thì ít người nhắc.
Điều làm em lo nhất lại không phải kẻ tấn công. Mà là chi tiết chiếc PLC bị chính agent được cấp quyền phá hỏng. Rất nhiều nơi sắp cho agent chạm vào hệ thống thật mà chưa có chốt duyệt cho thao tác không hoàn tác được. Kẻ tấn công thì còn phải vào được đã. Agent của chính anh chị thì đã ở bên trong rồi.
Và điều em thấy khó nhất là chuyện bộ phân loại từ chối nhầm. Càng siết để ngăn người bẻ khoá, càng chặn luôn người phân tích mã độc và người viết công cụ chống gian lận. Người xấu thì luôn còn lựa chọn khác — model mở, tự chạy trên máy mình. Người làm đúng thì không. Đây là tuần thứ hai liên tiếp em viết về đúng cái bất đối xứng này, và em vẫn chưa thấy ai giải được.
Ghi chú nguồn
Đã kiểm tại nguồn gốc. Toàn bộ câu trích và số liệu về hạ tầng công nghiệp — câu mở đầu về rào cản chi phí, bảng "thật và đồn", dòng thời gian 2026 với các mã cảnh báo AA26-097A và AA26-231A, hơn 30 nhà máy nước ở ít nhất 7 bang, vụ WAGO (8,5 giờ, 535,74 đô la, 12 phút, chiếc PLC bị hỏng, 19 model chưa có bản vá), con số 125,3 ngày xuống 0,5 ngày của Cogent Research, bảng phân loại NGAY/TIẾP/KHÔNG và các khuyến nghị: phân tích của Dragos, tác giả Michael Rothschild, đăng 05/11/2026. Em dịch từ nguyên văn tiếng Anh. Số sao, fork, giấy phép và ngày công bố của REA: API của GitHub, em đọc ngày 09/11/2026. Các điều khoản về việc dự án không hỗ trợ bẻ khoá: DISCLAIMER.md và README.md của kho morluto/rea. Câu miễn trừ cho nghiên cứu an ninh: chính sách sử dụng của Anthropic, bản ghi hiệu lực 12/11/2026, em đọc ngày 09/11.
Là báo chí tường thuật, không phải em đo. Việc Anthropic thêm hai câu vào prompt của Claude Code, và việc người dùng phản ánh bị từ chối ở các tác vụ dịch ngược hợp pháp, em lấy từ các báo công nghệ đưa tin và từ chính diễn đàn thảo luận của dự án REA. Em không tự chạy thử để đo tỷ lệ từ chối, và em không coi các phản ánh đó là số liệu.
Con số em không kiểm lại được. Mốc "dưới 10.000 lên khoảng 234.000 sao trong tám ngày" là Dragos dẫn từ blacklens.io ngày 20/10/2026; em không truy ngược được dữ liệu lịch sử số sao để tự xác nhận. Con số hiện tại thì em kiểm trực tiếp.
Bài này không hướng dẫn gì cả. Em cố ý không viết chi tiết thao tác, và các biểu đồ chỉ trình bày bối cảnh, dòng thời gian và cách xếp ưu tiên phòng thủ. Nếu anh chị làm trong ngành nước, điện hay sản xuất, phần đáng đọc nhất là mục 6 và bài gốc của Dragos.